Voyez ce qui demande votre attention.
Chaque service avec son état et son temps de réponse, chaque machine avec CPU, mémoire, températures, stockage et l’onduleur qui la protège.
NasDash réunit vos serveurs, Docker, vos médias, votre réseau et vos services dans un tableau de bord auto-hébergé, clair et calme.
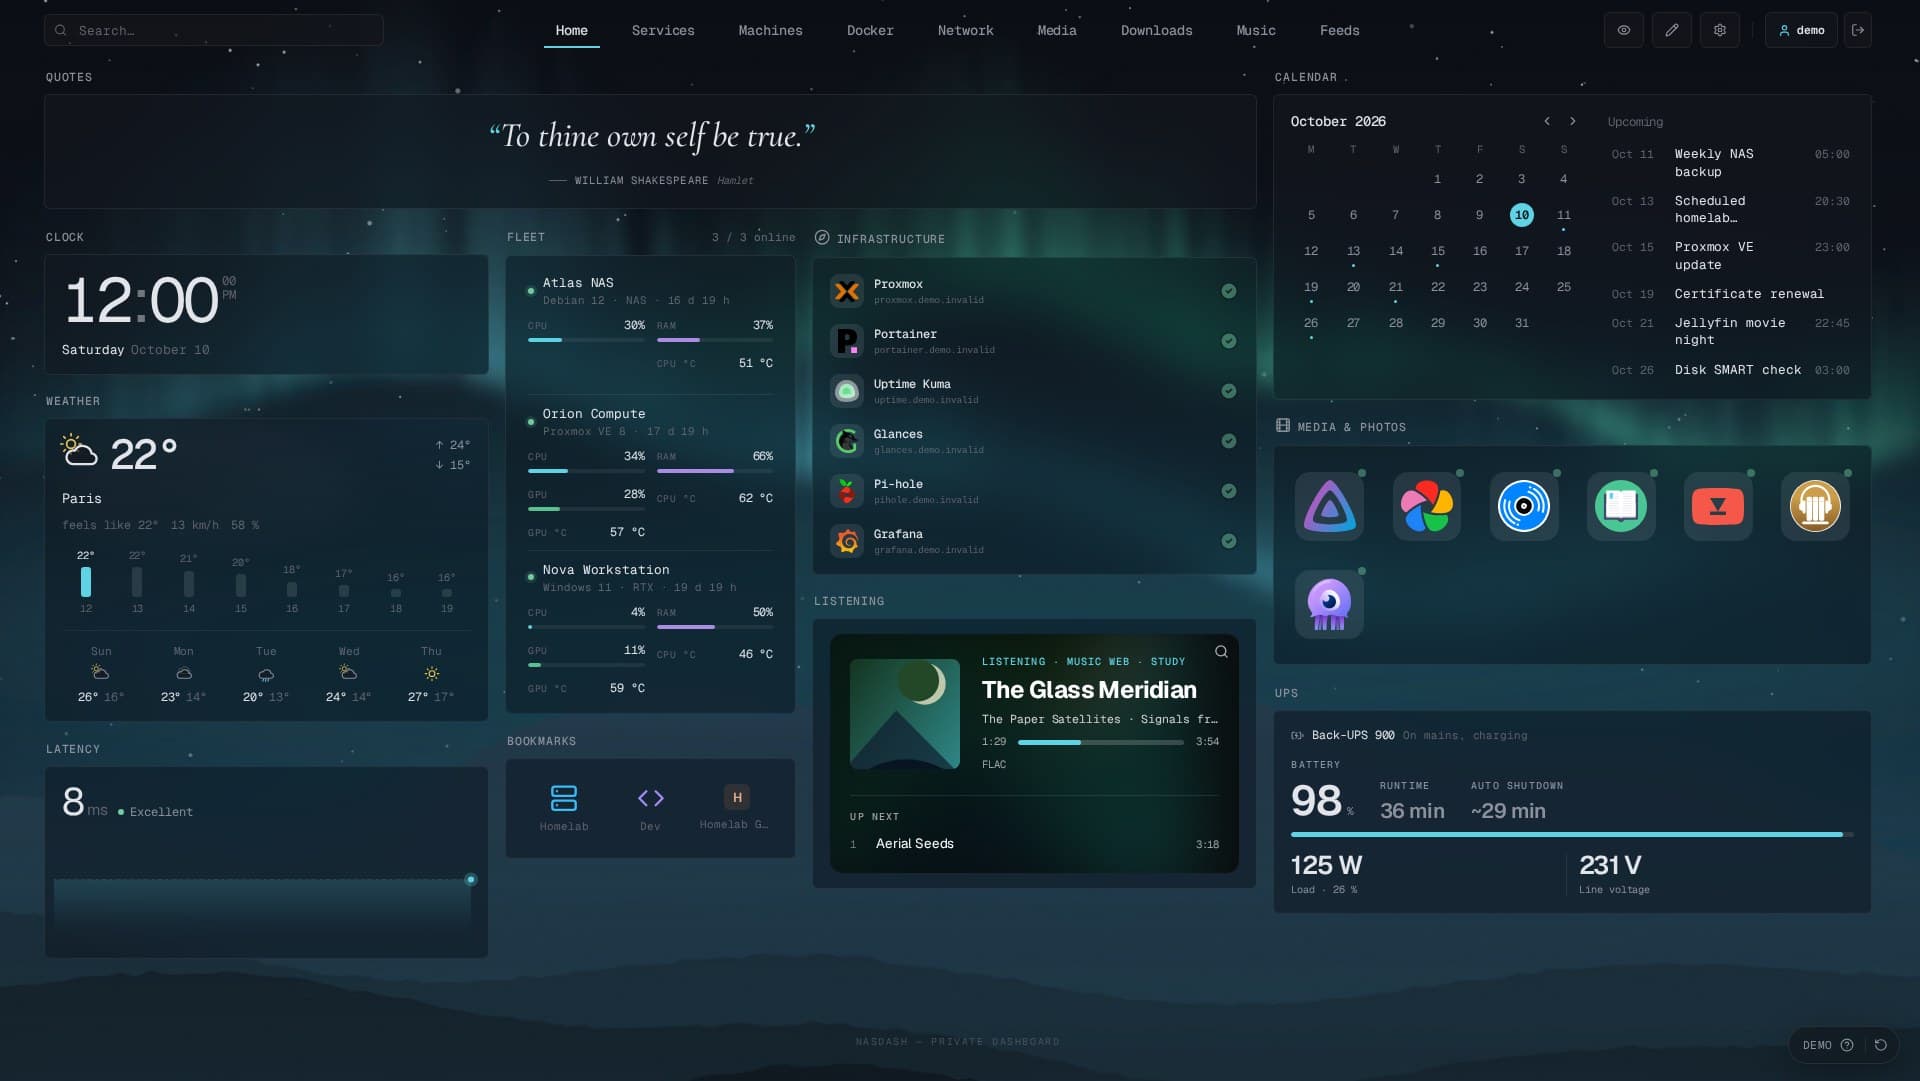
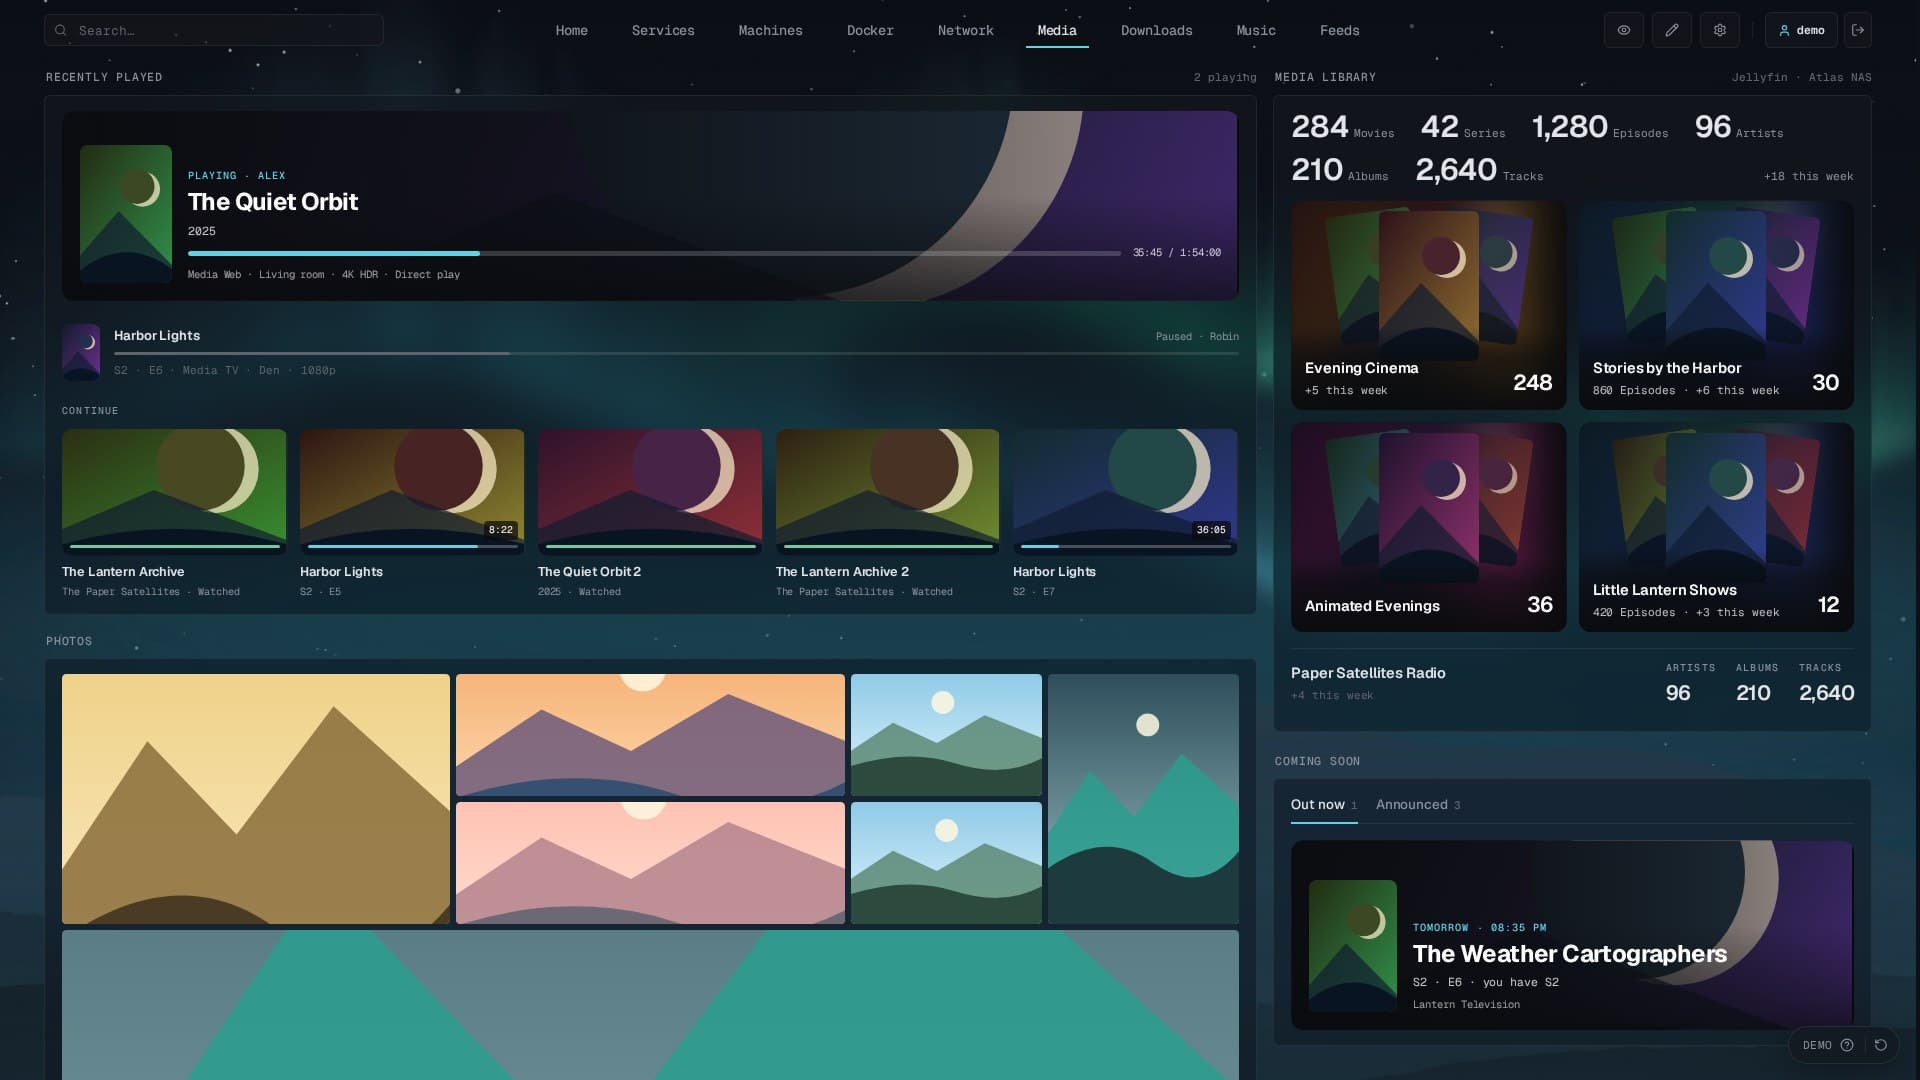
Une page par partie de votre homelab : services, machines, Docker, réseau, médias, téléchargements et musique, chacune faite de widgets que vous placez librement.
Chaque service avec son état et son temps de réponse, chaque machine avec CPU, mémoire, températures, stockage et l’onduleur qui la protège.
Ce qui passe sur Jellyfin, Emby ou Plex, ce qu’attendent Sonarr et Radarr, ce que font vos clients de téléchargement, votre musique et vos photos.
Une grille libre, une bibliothèque avec recherche, des thèmes et des fonds dessinés : chaque page s’organise comme vous travaillez.
Explorer les widgetsÉcrans de la démo publique, avec des données fictives. Essayez-la vous-même en un clic.
Épuré en surface, réfléchi là où ça compte : confidentialité, fiabilité et contrôle.
Au premier démarrage, un code affiché dans le journal du conteneur et un court guide sécurisent le compte, puis règlent l’apparence, les intégrations et les premiers widgets.
Conteneurs, journaux, images et volumes via Portainer, Dockhand, un proxy de socket ou toute API Docker. La gestion de Docker reste facultative.
Blocage DNS avec Pi-hole, AdGuard Home ou Technitium, le tunnel Gluetun, les machines Tailscale et une carte réseau modifiable.
Thèmes, fonds dessinés, verre et flou, grille libre, mises en page pour téléphone et cinq langues d’interface.
Une nouvelle installation démarre en privé ; les visiteurs en lecture seule ne voient que les pages et widgets que vous autorisez.
Auto-hébergé et open source sous licence MIT. Les secrets restent sur le serveur, jamais dans le navigateur.
Lancez NasDash seul avec Docker Compose ou Docker run, ouvrez le port 2504, puis entrez le code de démarrage affiché dans les journaux.
services:
  nasdash:
    image: ghcr.io/lucas-lepajollec/nasdash:latest
    ports:
      - "2504:2504"
    env_file:
      - path: .env
        required: false
    volumes:
      - ./data:/app/data
    pid: host
    extra_hosts:
      - "host.docker.internal:host-gateway"
    restart: unless-stopped